فهرست مطالب
۱. تحلیل وضعیت پایداری و افول چرخه حیات WSUS در برابر فناوریهای ابری ⏳
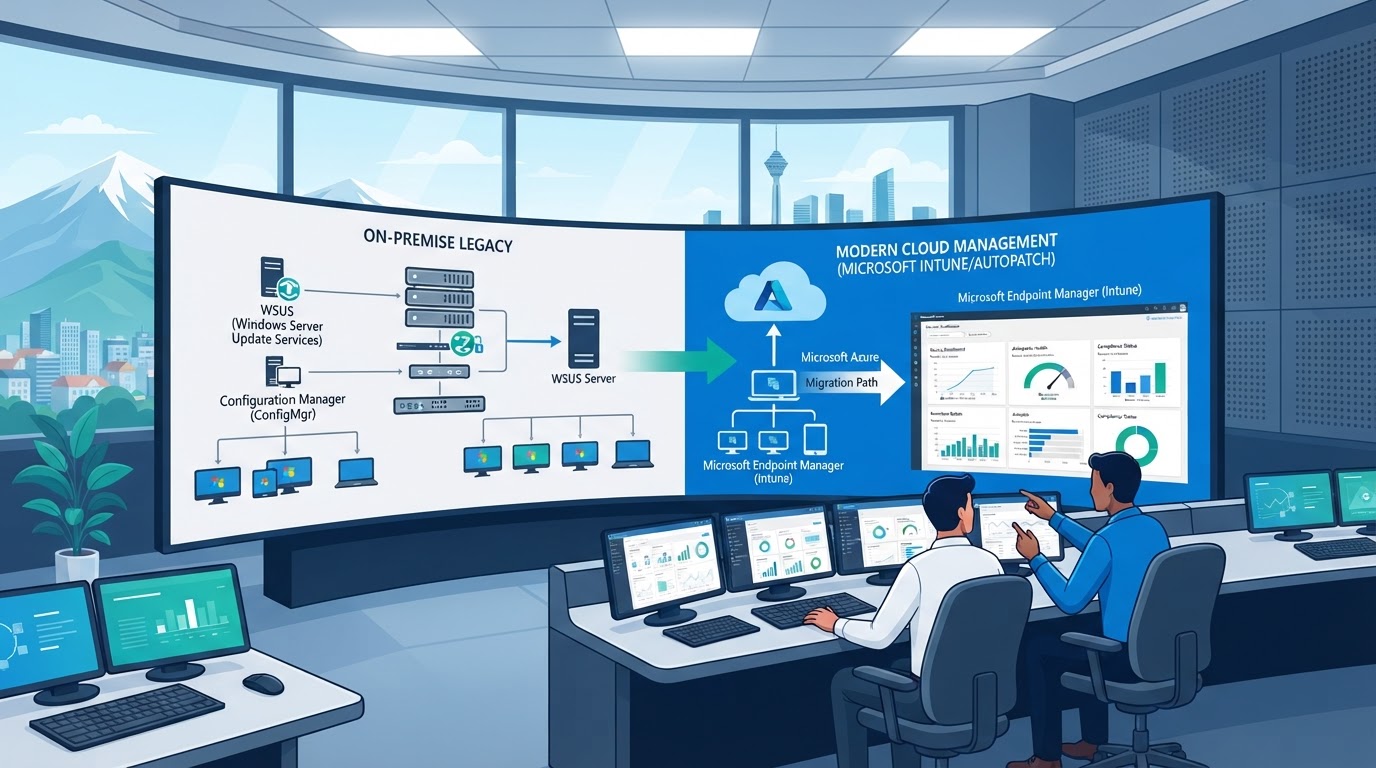
در اکوسیستم فناوری اطلاعات و زیرساختهای سازمانی، چالش همیشگی ادمینهای سیستم انتخاب میان بقای سنتی یا جهش به سوی مدرنیزاسیون ابری است. مسئله راهاندازی WSUS در سال ۱۴۰۵ یا جایگزینی آن با Intune و Autopatch دقیقاً نقطه عطفی است که تیمهای شبکه در شرکتهای ایرانی و سازمانهای دولتی و خصوصی با آن روبهرو شدهاند. آیا با وجود افت کارایی پایگاهداده SUSDB و گسترش فرهنگ کار ترکیبی و دورکاری، کماکان باید وقت مهندسان شبکه صرف فیلتر کردن کاتالوگهای حجیم مایکروسافت شود؟
تعریف این مسئله به پارادایم شیفت مدیریت نهایی (Endpoint Management) بازمیگردد: از یک سو، Windows Server Update Services (WSUS) که بیش از دو دهه به عنوان یک ابزار رایگان داخل ویندوز سرور ستون فقرات پچینگ بود، و از سوی دیگر، ابزارهای تمامابری مثل Microsoft Intune به همراه سرویس خودکارساز Windows Autopatch که مبتنی بر پلتفرم Windows Update for Business (WUfB) طراحی شدهاند. سازمانها امروز نیازمند تصمیمگیری واقعبینانه هستند؛ تصمیمی که متغیرهایی مثل زیرساخت پهنای باند اینترنت در ایران، قوانین حاکمیت داده، و نحوه تأمین لایسنسهای قانونی را در کانون توجه قرار میدهد.
بیانیه رسمی مایکروسافت: در اسناد رسمی مستندات ویندوز سرور، مایکروسافت رسماً اعلام کرده که قابلیتهای جدیدی به WSUS افزوده نخواهد شد و این سرویس در وضعیت نگهداری (Maintenance Mode) قرار دارد. تمرکز اصلی مهندسی ردموند به طور کامل بر بسترهای مدرن ابری مانند Windows Update for Business و Autopatch منتقل شده است.
به عنوان یک مثال مشخص، اگر یک شرکت پتروشیمی یا یک هلدینگ مالی چندشعبهای در تهران و سایر شهرستانها بخواهد صدها لپتاپ پرسنل دورکار را صرفاً با WSUS بهروز نگه دارد، نیازمند اتصال مداوم هزاران کاربر به تونلهای سنگین VPN خواهد بود؛ سناریویی که موجب اشباع گیتوی شبکه محلی و شکست مداوم چرخه پچینگ میشود. در این مقاله به بررسی ۷ محور کلیدی و مقایسهای میپردازیم که مسیر پیشروی سازمان شما را برای سال ۱۴۰۵ شفاف میسازد.
جمعبندی این بخش: ماندن روی روش سنتی بدون تحلیل تغییرات مایکروسافت، ریسکهای پایداری و امنیتی جبرانناپذیری برای شبکه شما به همراه خواهد داشت.
۲. چالش کلاینتهای دورکار و کارمندان ریموت بدون نیاز به VPN 🌐
برای پاسخ به این پرسش که آیا راهاندازی WSUS در سال ۱۴۰۵ یا جایگزینی آن با Intune و Autopatch منطقی است، ابتدا باید سلامت معماری WSUS را بسنجیم. WSUS متکی بر دیتابیس محلی (WID یا SQL Server) و وبسرور IIS است که به طور سنتی کاتالوگ وصلهها را از سرورهای مایکروسافت همگامسازی میکند. در طرف مقابل، پلتفرم ابری مایکروسافت از هوش مصنوعی و تلهمتری جهانی کلاینتها برای زمانبندی و انتشار پچها بدون نیاز به هیچگونه سرور محلی بهره میبرد.
دلیل اهمیت این تفاوت در بار کاری سنگینی است که WSUS بر دوش مهندسان شبکه میگذارد. نگهداری و دیفرگ کردن پایگاه داده SUSDB، پاکسازی کاتالوگهای منسوخشده (WSUS Cleanup Wizard)، خطاهای سرریز حافظه در IIS Application Pool (WsusPool) و تداخل فایلهای آپدیت با گواهینامههای امنیتی، بخش زیادی از توان عملیاتی تیم IT را هدر میدهد. در محیطهای ابری مانند Intune، پلتفرم به صورت SaaS ارائه شده و هیچگونه سربار سختافزاری یا خطای پایگاه داده به ادمین تحمیل نمیشود.
به عنوان یک سناریوی عینی، شبکه بزرگی در پارک فناوری پردیس با حدود ۶۰۰ کلاینت را در نظر بگیرید؛ ماهانه چندین ساعت کاری صرف بازنشانی سرویس IIS و اجرای اسکریپتهای اسکیوال برای حذف درایورهای قدیمی از دیتابیس WSUS میشد تا سیستمها بتوانند گزارش وضعیت را ارسال کنند. پس از مهاجرت به Windows Update for Business در پورتال Intune، میزان قطعی و سربار خطای مدیریتی پچینگ به صفر درصد کاهش یافت.
- چالش پایداری WSUS: کرش کردن مداوم پروسه
w3wp.exeناشی از کمبود Private Memory Limit در IIS. - مزیت کلود در Intune: مقیاسپذیری بیپایان زیرساخت ابری بدون نیاز به تخصیص رم، سیپییو یا دیسکهای حجیم SAN.
- گزارشگیری مدرن: گزارشهای Intune مستقیماً در کنسول Azure Monitor و Log Analytics بدون تأخیر در دسترس هستند.
جمعبندی این بخش: WSUS تبدیل به یک فناوری فرسوده و پرهزینه از نظر نگهداشت نیروی انسانی شده، در حالی که جایگزین ابری پایداری صددرصدی زیرساخت را تضمین میکند.
۳. مکانیسم توزیع هوشمند وصلهها و حلقههای استقرار (Update Rings) 🔄
الگوی توزیع نیروی کار پس از فراگیری مدلهای ترکیبی تغییر اساسی کرده است. در WSUS سنتی، دریافت پچ فقط زمانی رخ میدهد که کلاینت عضوی از اکتیو دایرکتوری آنپرم باشد و از طریق شبکه محلی (LAN) یا تونل اختصاصی VPN مستقیماً آدرس http://wsus-server:8530 را ببیند. در نقطه مقابل، Intune و پلتفرم Autopatch به دستگاههای متصل به اینترنت اجازه میدهند وصلهها را مستقیماً از شبکه تحویل محتوای مایکروسافت (CDN) دریافت کنند.
اهمیت این موضوع زمانی حیاتی میشود که کارشناسان سیار یا شعب استانی شرکتها نتوانند به صورت روزانه از VPN استفاده کنند یا اتصال آنها ناپایدار باشد. هنگامی که دستگاهها خارج از شبکه باقی میمانند، از تقویم بهروزرسانیهای امنیتی (Patch Tuesday) جا مانده و به نقاط نفوذ خطرناک در شبکه تبدیل میشوند. اگر به دنبال بهترین روش پچ منیجمنت در شبکه محلی و ریموت هستید، معماری ابری این وابستگی مخرب به شبکه داخلی را از میان برمیدارد.
یک نمونه واقعی، تیمی از کارشناسان فروش یک شرکت تولیدی در تهران است که دائم در مأموریتهای استانی به سر میبرند. با تکیه بر WSUS، لپتاپهای این افراد بیش از ۶ ماه آپدیتهای تجمیعی (Cumulative Updates) را دریافت نکرده بودند؛ چرا که پهنای باند محدود VPN توان انتقال بستههای چند گیگابایتی ویندوز را نداشت. با انتقال خطمشیها به Intune Update Rings، سیستمها در هتل یا هر اینترنت محلی، بدون درگیر کردن فایروال مرکزی شرکت آپدیت شدند.
- کلاینت با سرویس جهانی Microsoft Graph ارتباط برقرار کرده و لیست پچهای تاییدشده را میخواند.
- دانلود فایلها از نزدیکترین سرور CDN مایکروسافت در بستر امن HTTPS انجام میگیرد.
- وضعیت انطباق (Compliance) دستگاه فوراً به پورتال مدیریت ارسال شده و در صورت نیاز با Conditional Access مسدودسازی صورت میپذیرد.
جمعبندی این بخش: تکیه بر WSUS برای کارکنان خارج از دفتر به معنای چشمپوشی خطرناک از امنیت کلاینتهای دورکار است.
۴. مدیریت مصرف پهنای باند اینترنت با Delivery Optimization در برابر مخزن محلی 📊
حلقههای استقرار یا Ring Deployment فرآیندی مهندسیشده است که در آن یک پچ بلافاصله به کل سازمان تزریق نمیشود، بلکه مرحله به مرحله به گروههای منتخب ارسال میگردد. در کنسول WSUS، ادمین باید به صورت سنتی کامپیوترها را به Computer Groupهای مختلف اختصاص داده و برای هر گروه دکمه Approve را به صورت دستی فشار دهد. اما Windows Autopatch این فرآیند را از طریق اتوماسیون کامل و ایجاد حلقههای Test، First، Fast و Broad متحول کرده است.
اهمیت این تفاوت در سرعت عمل، هوشمندی و کاهش خطای انسانی نهفته است. در صورت انتشار یک بهروزرسانی معیوب از سوی مایکروسافت که باعث پدیده Blue Screen of Death (BSOD) یا اختلال در نرمافزارهای حسابداری و مالی شود، Autopatch با سنجش تلهمتری دستگاهها در حلقه اول (Test Ring)، متوجه ناسازگاری شده و به شکل کاملاً خودکار استقرار پچ را برای بقیه سازمان متوقف (Halt) میکند؛ رویکردی که در WSUS کاملاً غیرممکن است.
راهنمای آپدیت ویندوز با Windows Autopatch در ۱۴۰۵: قابلیت Safeguard Holds در پلتفرم ابری از ارتقای ماشینهایی که سختافزار یا درایور ناسازگار دارند خودداری میکند تا مانع از افت کارایی سیستم کاربر نهایی شود.
یک شرکت بزرگ ارائهدهنده خدمات مالی را تجسم کنید که با عرضه یکی از آپدیتهای ویندوز ۱۱، نرمافزار ثبت اسناد آن با اختلال مواجه شد. در صورت استفاده از WSUS و تأیید ناخواسته، کل سازمان درگیر بحران میشد. اما با تنظیمات مدرن Windows Update for Business در Intune، پچ تنها به حلقه پایلوت ۵ درصدی رسید و خطای ثبتشده به ادمین امکان داد انتشار را در سطح سازمانی معلق سازد.
جمعبندی این بخش: خودکارسازی توزیع گامبهگام و ترمز اضطراری هوشمند، مزیتی انحصاری است که کفه ترازو را به نفع جایگزینی ابری سنگین میکند.
۵. بررسی مدلهای لایسنسینگ مایکروسافت و الزامات مالی سازمانی ⚖️
یکی از بزرگترین دغدغههای مدیران شبکه در ایران، مسئله پهنای باند و ترافیک اینترنت بینالملل است. در نگاه اول، راهاندازی WSUS به دلیل دانلود یکباره پچها روی سرور محلی و سپس پخش آن در شبکه LAN بسیار اقتصادیتر به نظر میرسد. این دیدگاه باعث شده بسیاری به دنبال مدیریت آپدیت کلاینتها بدون اینترنت با WSUS باشند. اما آیا فناوری مدرن ابری راهکاری برای این نگرانی دارد؟
پاسخ در فناوری هوشمند Delivery Optimization (DO) و ابزار Microsoft Connected Cache (MCC) نهفته است. زمانی که کلاینتها سیاستهای خود را از Intune دریافت میکنند، لزوماً به این معنا نیست که هر ۵۰۰ سیستم تکتک گیگابایتها دیتا را از اینترنت دانلود کنند. کلاینتها از پروتکل اشتراکگذاری نظیربهنظیر (Peer-to-Peer) در زیرشبکه خود استفاده میکنند؛ به این معنی که تنها اولین رایانه فایل را از کلود گرفته و بقیه سیستمها پکتها را از طریق سوییچ شبکه داخلی از همتیمیهای خود تحویل میگیرند.
در یک آزمایش مستند در یکی از دانشگاههای ایران با ۳۰۰ کلاینت متصل به Intune، با فعالسازی پروفایل Delivery Optimization از نوع HTTP blended with peering behind same NAT، آمارهای پورتال نشان داد که بیش از ۸۷ درصد ترافیک دانلود آپدیتها به صورت P2P محلی از کش سیستمها جابجا شد و تنها ۱۳ درصد از پهنای باند اینترنت مصرف گردید. همچنین مایکروسافت اکنون امکان نصب کانتینر Connected Cache را حتی روی ویندوز سرورهای محلی به عنوان کش ابری فراهم کرده است.
- روش WSUS: بار شدید روی هارد دیسک و پردازنده سرور اختصاصی، اشغال حداقل ۵۰۰ گیگابایت حافظه ذخیرهسازی، محدود به شبکه محلی.
- روش Intune + Delivery Optimization: مصرف بهینه حافظه، توزیع بار میان تمام کلاینتها، کاهش هزینه خرید هارد سرور و لایسنسهای سختافزاری مازاد.
جمعبندی این بخش: فرضیه مصرف بیپایان اینترنت توسط راهکارهای ابری با وجود Delivery Optimization باطل شده و راندمان مصرف شبکه کماکان بالاست.
۶. معماری هیبرید: ترکیب بهینه سرورهای محلی و کلاینتهای ابری در سال ۱۴۰۵ 🔀
تصمیمگیری استراتژیک میان راهاندازی WSUS در سال ۱۴۰۵ یا جایگزینی آن با Intune و Autopatch بدون تحلیل مدلهای لایسنسینگ غیرممکن است. راهاندازی WSUS از نظر لایسنس روی کاغذ به عنوان یک رول در ویندوز سرور نیاز به هزینه اضافی ندارد؛ البته با این فرض که سیستمعامل Windows Server قانونی به همراه Windows Server CAL متناسب برای کلاینتها خریداری شده باشد. اما حرکت به سمت Intune و Autopatch وارد قلمرو اشتراکهای ابری مدرن مایکروسافت میشود.
برای فعالسازی Microsoft Intune، هر کاربر باید دارای لایسنسهای نظیر Microsoft 365 E3/E5، Enterprise Mobility + Security (EMS E3/E5) یا لایسنس اختصاصی Microsoft Intune Plan 1 باشد. برای استفاده از اتوماسیون پیشرفته Windows Autopatch، نیازمندی قانونی دارا بودن لایسنس Windows 10/11 Enterprise E3 یا E5 است. در بازار کشور، آگاهی از هزینه لایسنس Intune و Autopatch در ایران که با نوسانات ارزی و به صورت پلنهای اشتراکی سالانه عرضه میشود، مولفه بسیار تعیینکنندهای در بودجهبندی دپارتمان فناوری اطلاعات به شمار میرود.
تذکر مهم درباره قوانین لایسنسینگ: لایسنسهای موسوم به OEM منحصراً همراه سختافزار کارخانهای ارائه میشوند و طبق قوانین مایکروسافت، خرید جداگانه آنها برای سازمان به هیچ عنوان مجاز و قانونی نیست. برای پروژههای تحول دیجیتال و اتصال سیستمها به سرویسهای مدرن نظیر Intune، سازمانها باید لایسنسهای معتبر Retail یا Volume Licensing (بهویژه توافقنامههای CSP یا Enterprise Agreement) را تهیه فرمایند.
به عنوان نمونه، سازمانی در تهران با ۲۰۰ کلاینت برای مهاجرت از ویندوز پرو به انترپرایز و اتصال به کنسول پچینگ ابری، باید به جای هزینهکرد سنگین برای سختافزار سرور و لایسنسهای محلی، اشتراک سالانه معتبر Volume Licensing کلود را در بودجه ارزی و ریالی خود بگنجاند تا از خطر بلاک شدن تننتهای شرکتی به دلیل استفاده از روشهای نامعتبر پیشگیری کند.
جمعبندی این بخش: WSUS در کوتاهمدت هزینه ریالی مستقیم لایسنس کمتری دارد اما Intune ارزش افزوده امنیت جامع، مدیریت نرمافزار و انطباق را با لایسنس ابری به ارمغان میآورد.
۷. چکلیست عملیاتی و نقشه راه مهاجرت از WSUS به Intune و Autopatch 🚀
واقعیت اکوسیستم اداری ایران و محدودیتهای شبکههای ایزوله (Air-Gapped) نشان میدهد که رویکرد صفر و یکی به ندرت موفق است. در سال ۱۴۰۵، موثرترین استراتژی برای اکثر شرکتها ایجاد یک معماری ترکیبی یا Hybrid Patching Architecture است. در این سناریو، سازمانها از مزایای هر دو دنیا بهره میبرند و نیازی به چشمپوشی ناگهانی از داراییهای موجود ندارند.
اهمیت این مدل ترکیبی در تفکیک بارهای کاری (Workloads) است. سیستمعاملهای کلاینت (ویندوز ۱۰ و ویندوز ۱۱) به دلیل پویایی بالا، جابجایی کارکنان و نیاز به آپدیتهای سبک و منظم کیفی، بهترین گزینه برای واگذاری به Intune و Autopatch هستند. در مقابل، سرورهای فوق حساس (مانند دیتابیسهای مالی، سرورهای اتوماسیون اداری محلی و کنترلرهای دامنه اکتیو دایرکتوری) که به اینترنت مستقیم دسترسی ندارند، همچنان میتوانند توسط WSUS داخلی یا راهکار مدرن Azure Arc برای سرورها هدایت شوند.
یک شرکت پتروشیمی در عسلویه دقیقاً از همین الگو استفاده کرد: سرورهای اتاق سرور و تجهیزات اتاق کنترل در یک شبکه کاملاً ایزوله بدون اینترنت، از طریق یک نسخه WSUS اختصاصی آفلاین (با انتقال دستی کاتالوگها توسط مدیاهای امن) بهروزرسانی میشوند؛ در حالی که بیش از ۸۰۰ دستگاه لپتاپ و پیسی پرسنل اداری در تهران و شعبات از طریق پورتال Intune مدیریت و پچ شدهاند. این تفکیک هوشمندانه، ایمنی شبکه را بدون مسدود ساختن چابکی ابری تضمین کرده است.
- گام اول: جداسازی OUهای سروری و کلاینتی در اکتیو دایرکتوری.
- گام دوم: غیرفعال کردن تنظیمات GPO مربوط به WSUS برای کلاینتها و اعمال پالیسی Co-management.
- گام سوم: ثبت لپتاپها در Microsoft Entra ID و فعالسازی WUfB Rings در کنسول Intune.
- گام چهارم: حفظ سرور WSUS صرفاً برای سرورهای ویندوزی حساس و ایزوله.
جمعبندی این بخش: رویکرد هیبرید، پلن انتقال کمخطر و منطقی است که خطرات ناشی از تحریم یا قطعی اینترنت بینالملل را برای سیستمهای حیاتی به حداقل میرساند.
۷. چکلیست عملیاتی و نقشه راه مهاجرت از WSUS به Intune و Autopatch 🚀
اگر تصمیم سازمان شما بر آن شد که در سال ۱۴۰۵ پلتفرم قدیمی را بازنشسته کرده یا سهم آن را محدود کنید، اجرای این گذار نیازمند یک نقشه راه فنی گامبهگام است. مهاجرت از پچینگ On-Premises به زیرساخت Cloud-First نمیتواند بدون برنامهریزی قبلی برای حذف سیاستهای قدیمی Group Policy Object (GPO) صورت گیرد، زیرا تنظیمات متناقض منجر به قفل شدن فرآیند آپدیت ویندوز خواهد شد.
دلیل اهمیت این نقشه راه جلوگیری از پدیدهای موسوم به «Dual Scan» نامنظم و تداخل میان دستورات سرور داخلی و کلود است. اگر تنظیمات ریجستری DoNotConnectToWindowsUpdateInternetLocations به درستی پاکسازی نشوند، دستگاهها با خطای 0x80244007 یا عدم شناسایی سرور بهروزرسانی مواجه خواهند شد. بنابراین پیادهسازی این چکلیست امنیت و یکپارچگی مهاجرت را تضمین میکند.
به عنوان نمونه، یکی از هلدینگهای خردهفروشی زنجیرهای پیش از اعمال سراسری، با ایجاد یک گروه پایلوت از ۵۰ کلاینت در تهران، تنظیمات GPO را پاک کرد، سیستمها را با روش Hybrid Entra Join به مایکروسافت اینتون متصل ساخت و موفق شد بدون حتی یک مورد تداخل نرمافزاری، انتقال کامل را در مدت ۳۰ روز با موفقیت عملیاتی کند.
- مرحله ۱ - ممیزی سختافزاری و سیستمعامل: اطمینان از سلامت کلاینتها و سازگاری با ویندوز ۱۱ به منظور بهرهگیری کامل از قابلیتهای Autopatch.
- مرحله ۲ - تهیه لایسنس قانونی معتبر: تأمین لایسنسهای Volume Licensing یا اشتراکهای سالانه Microsoft 365 E3/E5 بدون استفاده از کرک یا لایسنسهای غیراستاندارد OEM.
- مرحله ۳ - رفع تعارضات GPO: غیرفعال کردن مقادیر
WUServerوWUStatusServerدر مسیر ریجستریHKLM\Software\Policies\Microsoft\Windows\WindowsUpdate. - مرحله ۴ - پیکربندی Update Rings: تنظیم بازه زمانی تاخیر برای Feature Updates (مثلاً ۶۰ روز) و Quality Updates (مثلاً ۳ تا ۷ روز) بر اساس سیاستهای انطباق سازمان.
- مرحله ۵ - فعالسازی مکانیزم گزارشگیری: اتصال کنسول به Windows Update for Business reports با استفاده از Azure Workbooks برای تحلیل لحظهای و دیدهبانی باگها.
جمعبندی این بخش: پیروی از یک نقشه راه استاندارد و پاکسازی وابستگیهای قدیمی، مسیر شما را برای استقرار یک سیستم مدرن و امن بهروزرسانی هموار میسازد.
📊 جدول مقایسه
| معیار ارزیابی | WSUS سنتی (On-Premises) | Microsoft Intune (WUfB) | Windows Autopatch |
|---|---|---|---|
| محل میزبانی و زیرساخت | کاملاً داخلی (On-Premises IIS/SQL) | تمامابری (Microsoft Endpoint Manager) | تمامابری (سرویس مدیریتشده مایکروسافت) |
| نیازمندی لایسنس | رایگان همراه ویندوز سرور (نیاز به Server+CAL قانونی) | Microsoft 365 E3/E5 یا Intune Plan 1 | Windows Enterprise E3/E5 یا M365 E3/E5 |
| پشتیبانی از دورکاری و بدون VPN | بسیار ضعیف (نیازمند VPN مداوم) | عالی و بومی از طریق اینترنت | عالی و خودکار از بستر Cloud CDN |
| توزیع هوشمند و خودکار (Ring Deployment) | دستی با ساخت گروه در کنسول | نیمهخودکار بر اساس گروههای انتساب Entra ID | کاملاً خودکار و هوشمند با حلقههای دینامیک Test/First/Fast/Broad |
| استفاده از پهنای باند اینترنت سازمان | حداقل (دانلود یکباره از مایکروسافت، توزیع LAN) | بهینهشده با Delivery Optimization P2P | کاملاً بهینهشده با Cloud Cache و P2P |
| هزینه نگهداری و بار کاری ادمین | بسیار بالا (پاکسازی دیتابیس، تایید وصلهها) | متوسط (تعریف سیاستهای ماهانه) | بسیار پایین (Zero-touch اتوماتیک مایکروسافت) |
| قابلیت لغو خودکار در صورت بروز خرابی | ندارد (نیازمند مداخله و Approval معکوس دستی) | نیازمند مداخله دستی ادمین در پورتال | خودکار (Safeguard Holds و توقف پایش سلامت) |