فهرست مطالب
مقدمه؛ نبرد استراتژیهای کنترل نرمافزار در معماری مدرن ویندوز 🛡️💻
در دنیای مدرن امنیت سایبری، پارادایم دفاعی سازمانها از رویکرد سنتی «مسدودسازی فایلهای شناختهشده مخرب» (Blacklisting) به استراتژی دفاع در عمق و «کنترل مجاز بودن اجرای برنامهها» (Application Whitelisting / Application Control) تغییر یافته است. بر اساس گزارشهای فنی موسسه ملی استانداردها و فناوری (NIST)، مهار کدهای غیرمجاز در مبدا اجرایی، مؤثرترین سد دفاعی در برابر حملات زنجیره تأمین، باجافزارها و بدافزارهای بدون فایل (Fileless Malware) به شمار میرود.
مایکروسافت در اکوسیستم ویندوز دو فناوری قدرتمند برای تحقق این هدف ارائه داده است: AppLocker که از دوران ویندوز 7 به عنوان ابزاری در دسترس و آشنا برای مدیران شبکه معرفی شد، و Windows Defender Application Control (WDAC) که پیشتر با عنوان Configurable Code Integrity شناخته میشد و در ویندوز 10 و 11 به بلوغ فنی بیسابقهای رسیده است. بسیاری از تیمهای فناوری اطلاعات در سازمانها و شرکتهای ایرانی هنگام ارتقای استراتژی امنیتی خود با این پرسش بنیادین روبرو میشوند: آیا باید به سادگی و انعطافپذیری AppLocker وفادار ماند، یا زمان مهاجرت به معماری نفوذناپذیر WDAC فرا رسیده است؟
«توقف اجرای کدهای نامطمئن، ستون فقرات معماری Zero Trust در سیستمهای نقطه پایانی (Endpoints) است. انتخاب ابزار اشتباه، یا سیستم را در برابر حملات سطح کرنل بیدفاع میگذارد، یا بار عملیاتی پشتیبانی را به شدت افزایش میدهد.»
در این مقاله تخصصی، به کالبدشکافی دقیق این دو فناوری، تحلیل لایههای عملیاتی، سازوکار دفاع در برابر دورزدن مکانیزمها، پیشنیازهای لایسنسینگ و نحوه استقرار بهینه در محیطهای سازمانی میپردازیم تا مسیر راهبرد امنیتی شما با دیدی مهندسی و جامع هموار شود.
کالبدشکافی معماری؛ لایه کرنل در برابر فضای کاربری ⚙️🧠
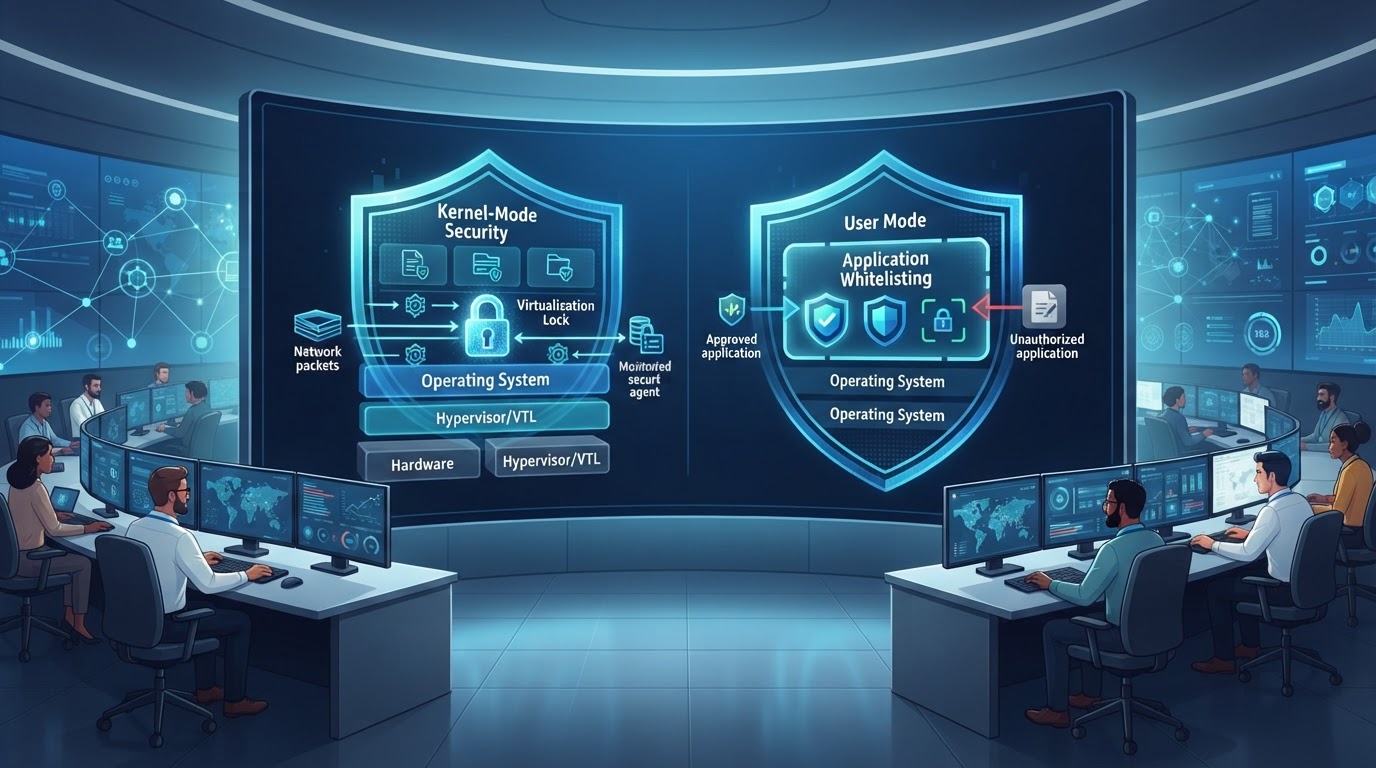
تفاوت اساسی میان WDAC و AppLocker از لایهای آغاز میشود که تصمیمگیری درباره مسدودسازی یا اجرای یک کد در آن رخ میدهد. درک این تمایز ساختاری، علت برتری انکارناپذیر یکی بر دیگری را در مواجهه با مهاجمان حرفهای روشن میسازد.
۱. معماری AppLocker: اجرای مبتنی بر User-Mode
AppLocker به عنوان یک درایور فیلتر مانیتورینگ ساده در کنار سرویس ویندوزی AppIDSvc (Application Identity) فعالیت میکند. بخش عمدهای از تصمیمگیریها و قواعد اعتبارسنجی در فضای کاربری (User-Mode) انجام میشود. هنگامی که کاربری اقدام به اجرای فایلی میکند، سرویس شناسایی برنامه ویژگیهای فایل نظیر مسیر (Path)، هش (Hash) یا امضای دیجیتال ناشر (Publisher) را ارزیابی کرده و اجازه یا رد اجرا را صادر مینماید.
⚠️ نقطه ضعف ساختاری: از آنجا که AppLocker در سطح User-Mode فعالیت دارد، در برابر کاربرانی که دارای دسترسی Administrator محلی (Local Admin) هستند به شدت آسیبپذیر است. یک ادمین محلی به سادگی میتواند سرویس AppIDSvc را متوقف کند، درایور مربوطه را دستکاری نماید یا از طریق تزریق کد در فرایندهای مجاز، محدودیتهای AppLocker را بیاثر سازد.
۲. معماری WDAC: مهار کد در عمیقترین لایه کرنل (Kernel-Mode)
در نقطه مقابل، Windows Defender Application Control مستقیماً در هسته سیستمعامل (Kernel) و به عنوان بخشی از ماژول یکپارچگی کد (Code Integrity - CI) پیادهسازی شده است. در WDAC، اعتبارسنجی پیش از آنکه فرایند به فضای کاربری برسد صورت میگیرد. به این معنی که حتی اگر یک مهاجم به دسترسی NT AUTHORITY\SYSTEM دست یابد، پالیسیهای یکپارچگی کد همچنان پایدار باقی میمانند.
- ادغام با Hypervisor-Protected Code Integrity (HVCI): اگر فناوری امنیت مبتنی بر مجازیسازی (VBS) فعال باشد، پالیسیهای WDAC درون یک ماشین مجازی ایزوله و امنیتی (Virtual Secure Mode) محافظت میشوند. در این حالت، حتی در صورت نفوذ به کرنل سیستم، مهاجم نمیتواند خطمشیهای امنیتی را دستکاری یا غیرفعال کند.
- نظارت بر درایورها: برخلاف AppLocker که هیچ تسلطی بر درایورهای سیستم ندارد، WDAC قادر است بارگذاری درایورهای سطح کرنل (.sys) را به شدت کنترل کرده و مانع از اجرای حملات موسوم به BYOVD (Bring Your Own Vulnerable Driver) گردد.
دامنه پوشش فایلها و قابلیت مهار اسکریپتها 📂📜
برای مهندسان سیستم و مدیران شبکه، شناخت دامنه پوشش اجرایی هر یک از این دو ابزار اهمیت حیاتی دارد. یک سیاست امنیتی ناقص، درگاههای پنهانی متعددی را برای دور زدن محدودیتها باز خواهد گذاشت.
پوشش فایلها و انواع اجرا
AppLocker فایلها را به چهار دسته مستقل تفکیک میکند:
- فایلهای اجرایی (.exe و .com)
- اسکریپتهای سیستمی (.ps1، .bat، .cmd، .vbs، .js)
- بستههای نصبی ویندوز (.msi و .msp)
- برنامههای فروشگاهی ویندوز (Packaged Apps / UWP)
- پشتیبانی از کتابخانههای پیوند پویا (.dll) به صورت گزینهای (که در عمل به دلیل افت چشمگیر کارایی سیستم، کمتر فعال میشود).
در سوی دیگر، WDAC کلیه باینریهای سطح ماشین را بدون تبعیض هدف قرار میدهد. از کتابخانههای پیوند پویا (DLLها) گرفته تا درایورهای سطح پایین، اسکریپتهای PowerShell، میزبانهای اسکریپت (wscript.exe, cscript.exe) و بستههای نرمافزاری MSI و UWP همگی تحت یک چارچوب منسجم کنترل میشوند.
مدیریت زبانهای محدود (Constrained Language Mode)
یکی از مهلکترین بردارهای حمله، سوءاستفاده از PowerShell برای بارگذاری کدهای مخرب در حافظه بدون نوشتن روی دیسک است. هر دو ابزار توانایی فراخوانی PowerShell Constrained Language Mode (CLM) را دارند؛ اما تفاوت در نحوه اجرای آن است. در WDAC، زبان محدود پاورشل به شکل ذاتی و غیرقابل بازگشت در سطح سیستم قفل میشود و مهاجم حتی با تغییر متغیرهای محیطی توان خروج از این وضعیت را نخواهد داشت، در حالی که در AppLocker تکنیکهای متعددی برای دور زدن CLM توسط پژوهشگران امنیتی مستند شده است.
انعطاف عملیاتی؛ گراف هوشمند مایکروسافت در برابر مدیریت سنتی کاربران 🌐👥
اگرچه WDAC از منظر امنیتی فوقالعاده قویتر است، اما در زمینه سهولت پیادهسازی، انعطافپذیری مدیریتی و تجربه کاربری، AppLocker مزایایی دارد که نباید نادیده گرفته شوند.
پیادهسازی مبتنی بر کاربر (Per-User Targeting)
بزرگترین نقطه قوت AppLocker امکان تعریف پالیسی بر اساس کاربران و گروههای امنیتی اکتیو دایرکتوری (AD Groups) است. برای نمونه، شما میتوانید به سادگی قانونی وضع کنید که اعضای گروه «حسابداری» مجاز به اجرای نرمافزار مالی خاصی باشند، در حالی که همان نرمافزار برای کاربران عادی شبکه مسدود است. این قابلیت در کنسول Local Group Policy Editor یا GPMC دامنهای با چند کلیک پیادهسازی میشود.
در مقابل، WDAC ذاتاً یک فناوری Device-Centric است. پالیسی WDAC بر کل دستگاه و سیستمعامل حکومت میکند و تمایزی میان کاربران لاگینشده قائل نمیشود. اگرچه با ابزارهایی مانند Microsoft Intune میتوان دستگاههای کاربران خاص را هدف قرار داد، اما انعطاف پالیسینویسی بر پایه کاربر به صورت آنی در خود WDAC وجود ندارد.
گراف هوشمند امنیتی (ISG) و بهروزرسانیهای خودکار
یکی از بزرگترین چالشهای مدیران شبکه در ایران، آپدیت مداوم نرمافزارهایی نظیر مرورگرها و پیامرسانهاست. در AppLocker، با هر بار آپدیت یک نرمافزار بدون امضای معتبر یا با تغییر مسیر، هش فایل تغییر کرده و نرمافزار مسدود میشود که منجر به ثبت تیکتهای فراوان در واحد هلپدسک خواهد شد.
WDAC این معضل را با قابلیتی شگفتانگیز به نام Intelligent Security Graph (ISG) حل کرده است. مایکروسافت با تکیه بر زیرساخت ابری کلان خود و تحلیل میلیاردها سیگنال امنیتی روزانه، به فایلها امتیاز شهرت (Reputation) میدهد. با فعالسازی ISG در پالیسی WDAC، اگر فایلی توسط جامعه جهانی نرمافزاری شناختهشده و ایمن ارزیابی شود، ویندوز بدون نیاز به مداخله ادمین، اجازه اجرای آن را صادر میکند.
پشتیبانی از چندین پالیسی موازی (Multiple Policies)
در AppLocker، خطمشیها بر مبنای قوانین تجمیعی (Merge) کار میکنند و امکان داشتن چند لایه پالیسی مستقل وجود ندارد. اما WDAC از نسخه ویندوز 10 (1903 به بعد) قابلیت Multiple Policies را معرفی کرد. شما میتوانید یک «پالیسی پایه» (Base Policy) سختگیرانه برای کل سازمان تدوین کنید و سپس بر حسب نیاز هر واحد سازمانی، «پالیسیهای تکمیلی» (Supplemental Policies) را بدون ریسک دستکاری در فایل اصلی اضافه نمایید.
سازگاری با نسخههای ویندوز و الزامات لایسنسینگ ⚖️📊
یکی از عوامل کلیدی در تصمیمگیری مدیران فناوری اطلاعات، تطابق فناوری با ساختار لایسنسهای موجود در شبکه سازمان است. انتخاب میان این دو ابزار میتواند پیامدهای مالی متفاوتی در بحث خرید لایسنس داشته باشد.
وضعیت لایسنسینگ در AppLocker
AppLocker همواره به عنوان قابلیتی لوکس در رده سازمانی مایکروسافت شناخته شده است. به طور رسمی، اعمال قواعد AppLocker بر روی کلاینتها نیازمند:
- ویندوز نسخه Enterprise یا Education است.
- ویندوز سرور (از نسخه 2008 R2 به بعد به طور پیشفرض پشتیبانی میشود).
⚠️ توجه مهم: اگر کاربری در سازمان دارای لایسنس ویندوز 10 یا 11 پرو (Windows Pro) باشد، قوانین AppLocker روی سیستم او ارزیابی نشده یا به صورت کامل اجرا نمیگردد. این مسئله برای سازمانهای متوسط ایرانی که عموماً کلاینتهای خود را به نسخههای Pro مجهز کردهاند، یک مانع جدی به شمار میرود.
وضعیت لایسنسینگ در WDAC
بر خلاف AppLocker، مایکروسافت به منظور ارتقای امنیت پایه جهانی، WDAC را در ویندوز 10 و 11 پرو (Pro) نیز در دسترس قرار داده است. شما میتوانید پالیسیهای WDAC را از طریق PowerShell یا ابزار تخصصی WDAC Wizard ایجاد کرده و با استفاده از اسکریپت یا Local Group Policy روی سیستمهای مجهز به لایسنس اورجینال Windows Pro پیاده کنید.
💡 توصیه لایسنسینگ مایکروسافت: برای شرکتها و سازمانهای فعال در ایران که میخواهند استانداردسازی نرمافزاری را به شکل قانونی انجام دهند، خرید لایسنسهای سازمانی Volume Licensing یا لایسنسهای Retail معتبر کلاینت توصیه میشود. اکیداً یادآوری میشود که لایسنسهای ارزانقیمت موسوم به OEM برای خرید تکی و استقرار بر روی کلاینتهای ارتقایافته مجاز نیستند و تنها باید از طریق دستگاههای پیشنصب سازندگان اصلی سختافزار استفاده شوند.
نقشه راه استقرار سازمانی؛ گامبهگام از ارزیابی تا اعمال نهایی 🚀🛡️
برای پیادهسازی عملیاتی هر یک از این دو راهکار بدون ایجاد اختلال در فعالیتهای روزمره کاربران و سامانههای بانکی یا اتوماسیون اداری، رعایت چرخه استاندارد استقرار ضروری است.
مرحله ۱: اجرای حالت ممیزی کامل (Audit Mode)
بزرگترین خطای مدیران شبکه، فعالسازی بلافاصله سیاستها در حالت Enforce است. در هر دو راهکار، ابتدا باید وضعیت ممیزی فعال گردد:
- در AppLocker، حالت قاعده را روی
Audit onlyقرار دهید و رویدادها را در Event Viewer تحت مسیرApplications and Services Logs > Microsoft > Windows > AppLockerتحلیل کنید. - در WDAC، فایل XML پالیسی را با Rule Option گزینه
Audit Modeکامپایل کرده و لاگهایCodeIntegrity - Operationalرا بررسی نمایید. حداقل زمان توقف در این فاز برای شناسایی نرمافزارهای داخلی (نظیر سامانههای حقوقودستمزد بومی یا توکنهای سختافزاری امضای دیجیتال) ۳۰ روز کاری است.
مرحله ۲: ادغام استراتژیک در زیرساختهای هیبریدی (Hybrid Approach)
در بسیاری از سازمانهای مدرن، ترکیب این دو ابزار بالاترین بازدهی امنیتی را رقم میزند:
- لایه زیرین (WDAC): یک پالیسی پایه WDAC برای قفلکردن درایورها، مهار کدهای سیستمی، جلوگیری از دستکاری باجافزاری و تضمین عدم خروج PowerShell از حالت Constrained Language تعریف میشود. این لایه دستگاه را ضدضربه میکند.
- لایه بالایی (AppLocker): با استفاده از قواعد پوشهای و امضایی سادهتر AppLocker، دسترسی نرمافزارهای تجاری و اداری به صورت تفکیکشده بر مبنای گروههای کاربری دپارتمانهای مالی، اداری و فنی توزیع میگردد.
مرحله ۳: امضای دیجیتال پالیسی WDAC (نهایت امنیت)
برای دستیابی به استانداردهای نظامی و مالی ضدبدافزار، میتوان فایل باینری نهایی WDAC (فایل با پسوند .cip) را با یک گواهینامه امضای دیجیتال معتبر شرکتی (Internal PKI) امضا کرد. با این کار، حتی در صورت دستیابی هکر یا ادمین محلی به سیستم، امکان حذف پالیسی از مسیر C:\Windows\System32\CodeIntegrity بدون داشتن کلید خصوصی وجود نخواهد داشت و سیستم در برابر تغییرات خرابکارانه مصون میماند.
📊 جدول مقایسه
| معیار ارزیابی | AppLocker | Windows Defender Application Control (WDAC) |
|---|---|---|
| سطح اعمال و معماری (Enforcement Layer) | User-Mode (با سرویس Application Identity) | Kernel-Mode (با پشتیبانی کامل از Hypervisor / VBS) |
| مقاومت در برابر دستکاری ادمین محلی | ضعیف (ادمین محلی میتواند سرویس را متوقف یا دور بزند) | بسیار بالا (با پالیسی امضاشده، حتی ادمین محلی قادر به حذف نیست) |
| پشتیبانی از درایورهای کرنل (.sys) | خیر (فقط فایلهای اجرایی، اسکریپت و بستههای نصبی) | بله (پوشش کامل درایورها، کرنل و لایه سیستمی) |
| پشتیبانی از چند پالیسی همزمان (Multiple Policies) | خیر (تنها یک پالیسی فعال بر پایه ادغام GPO) | بله (امکان ترکیب چندین پالیسی پایه و تکمیلی Supplemental) |
| انعطافپذیری قوانین بر پایه کاربر/گروه | عالی (قابلیت اعمال بر اساس User و Security Group در اکتیو دایرکتوری) | محدود (پالیسی در سطح کل دستگاه اعمال میشود؛ نیاز به تلفیق با ابزارهای جانبی) |
| پشتیبانی از هوش ابری (ISG) | خیر | بله (Intelligent Security Graph مایکروسافت بر پایه شهرت فایل) |
| سازگاری با نسخههای سیستمعامل | ویندوز 7 به بالا (نسخههای Enterprise و Education و سرور) | ویندوز 10/11 (نسخههای Pro، Enterprise، Education و ویندوز سرور 2016+) |
| پیچیدگی پیادهسازی و نگهداری | متوسط و یادگیری سریع از طریق کنسول GPO | پیچیده، نیازمند طراحی دقیق زنجیره اعتماد و تسلط بر PowerShell/XML |